
IDaaSとは?機能や導入メリット、主要製品比較と選び方を解説
2026/09/01
クラウドサービスの活用が一般化している背景で、企業におけるID管理はより複雑なものとなっています。実際に、SaaSごとのログイン情報の管理、退職者アカウントの放置、権限の過不足など、運用上のリスクが顕在化しつつあります。 こうした課題に対応する手段として注目されているのが、IDaaS(Identity as a Service)です。
ID・パスワード管理、SSO、多要素認証に加え、IDライフサイクルの管理やガバナンス強化を支援する製品も登場しています。中でも、OpenStandia KAIDは、IGA(Identity Governance & Administration)の考え方を取り入れ、IDの統制や棚卸し、監査機能まで網羅した国産IDaaSとして高い評価を得ています。 本記事では、IDaaSの基礎から、導入メリット、製品選定の観点までを解説します。
目次
IDaaSとは?クラウド時代のID管理の新常識
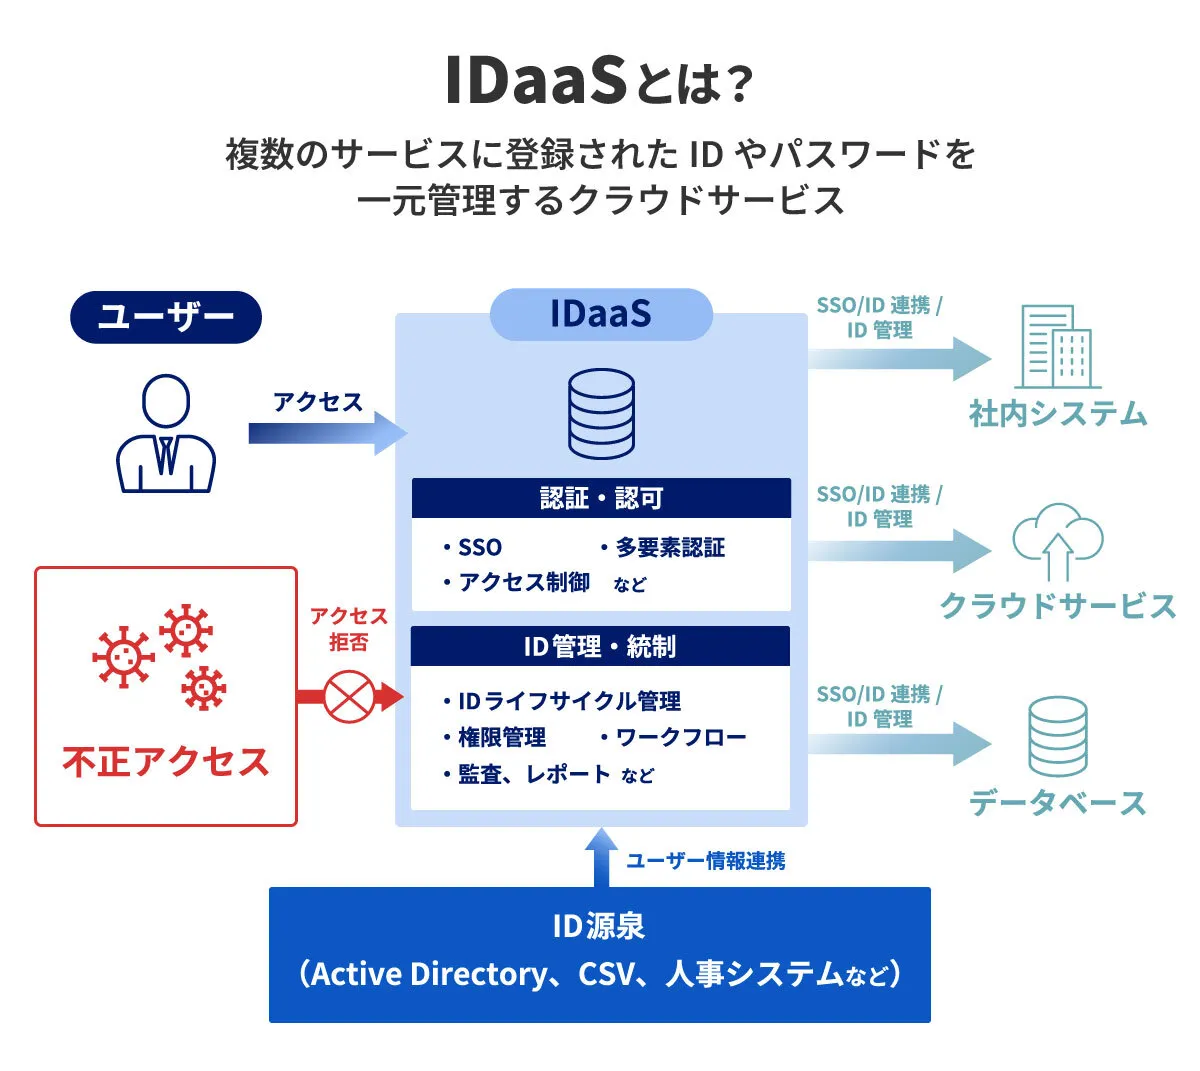
企業が業務で利用する社内システムやクラウドサービスでは、それぞれ利用するためのIDとパスワードが必要ですが、利用するシステムが増えるにつれて、さまざまな課題が生じます。例えば、IDの作成や削除といった運用負荷や、各システムに個別にログインしなければならないことによる利便性とセキュリティの低下、さらには権限設定やID管理の不透明さなどが挙げられます。
こうしたID・パスワード管理の課題を解決するのがIDaaSです。IDaaSは、複数の社内システムやSaaSにおけるID管理の一元化を可能にします。
ここではまずIDaaSの基本について解説します。
ID・パスワード管理を行うクラウドサービス
IDaaS(Identity as a Service)は、クラウドサービスやシステムにおけるID・パスワード管理や、認証、アクセス制御を行うクラウドサービスのことで、「アイダース」と呼ばれます。名称にあるID(Identity)とは、人や物などの身分、固有性を表す言葉で、サービスへのログインに利用するIDを示しています。
サービスによって異なるものの、SSOやID管理、アクセス制御やIDガバナンス機能など、さまざまな機能がそろっている点が特徴です。これらを利用することで、企業が抱えるIDに関する多くの課題を解決できるようになっています。
IDaaSの機能
IDaaSには、IDを安全かつ効率的に運用するための機能が備わっています。IDaaSの主な機能を7つ紹介します。
ID管理
IDaaSは、IDの作成・変更・削除といったライフサイクルを一元管理できます。
人事システム等と連携させることで、入社や異動、退職に伴う複数のSaaSや社内システムのID作成・更新の自動化が可能です。管理者の運用負荷を軽減するだけでなく、退職者のID削除漏れによる不正アクセスのリスクも防げます。
ID連携
ID連携(フェデレーション)とは、IDaaSを起点として複数のシステム間でID情報を共有し、認証を紐づける機能です。
自社のIDaaSを社外のサービスと連携すれば、自社・社外を問わず同一のID・パスワードでシステムを利用できます。システムごとにIDを新しく作る手間や、情報の更新漏れといったミスを防げるため、利便性とセキュリティの両立につながります。
IDガバナンス管理(IGA)
誰が、どのシステムに、どの権限をもっているのか、を制御または監視する仕組みをIDガバナンス管理(IGA)と呼びます。
権限が適切かどうかを定期的に見直したり、ポリシー定義に基づいて自動でユーザーにロールをアサインしたりすることが主な役割です。これにより、過剰な権限付与を防ぎ、コンプライアンスの遵守と内部不正の防止を実現します。
シングルサインオン(SSO)
シングルサインオン(SSO)とは、複数のクラウドサービスやオンプレミスを含むシステムなどに対し、一度のログイン(サインオン)で利用できる仕組みです。
例えば、企業内で利用しているクラウドサービスや社内システムを従業員が使用する場合、サービスごとに異なるIDとパスワードでログインしなければなりません。一方、SSOを導入すると、一度のログインのみで、対応する全てのサービスやシステムを利用できます。
また、SSOはセキュリティ向上にも役立ちます。パスワードの使い回しによる情報漏洩を防止できるだけでなく、パスワード設定を一元管理でき、ポリシーに合わせたパスワード作成も容易になります。
多要素認証(MFA)
多要素認証(MFA)は、認証の三要素のうち二つ以上を組み合わせて認証する仕組みです。認証の三要素は、以下を指します。
- 知識情報:本人のみが知る情報(パスワード、暗証番号、秘密の質問)
- 所持情報:本人のみが所持するもの(ICカード、マイナンバーカード、ワンタイムパスワード)
- 生体情報:本人の身体にまつわる情報(顔、指紋、声紋、虹彩、静脈)
万が一パスワードが流出した場合でも、他の要素がなければログインできないため、不正アクセスやなりすましによる被害を防げます。
アクセス制御
アクセス制御は、ユーザーの属性(役職、部署)や状況(IPアドレス、デバイス、時間)などに応じて、利用可能なサービスや情報を制御する機能です。
特定のIPアドレスからのみアクセスを許可する、会社が許可したデバイス以外からの接続を拒否する、といった細かい条件でアクセス可否を設定できます。また、不審な挙動を検知した場合のみ追加認証を求める、のような柔軟かつ強固なセキュリティ対策を講じられます。
監査
IDaaSでは、システムに対するログイン情報や操作ログを記録し、異常検知やレポート作成をする監査機能を備えています。
いつ・誰が・どのシステムにアクセスしたのか、管理者がどのような権限変更を行ったか、といった履歴を可視化します。セキュリティ事故発生時の原因調査に加えて、外部監査への対応や不正の抑止力としても重要な役割を果たします。
IDaaSが注目されている背景
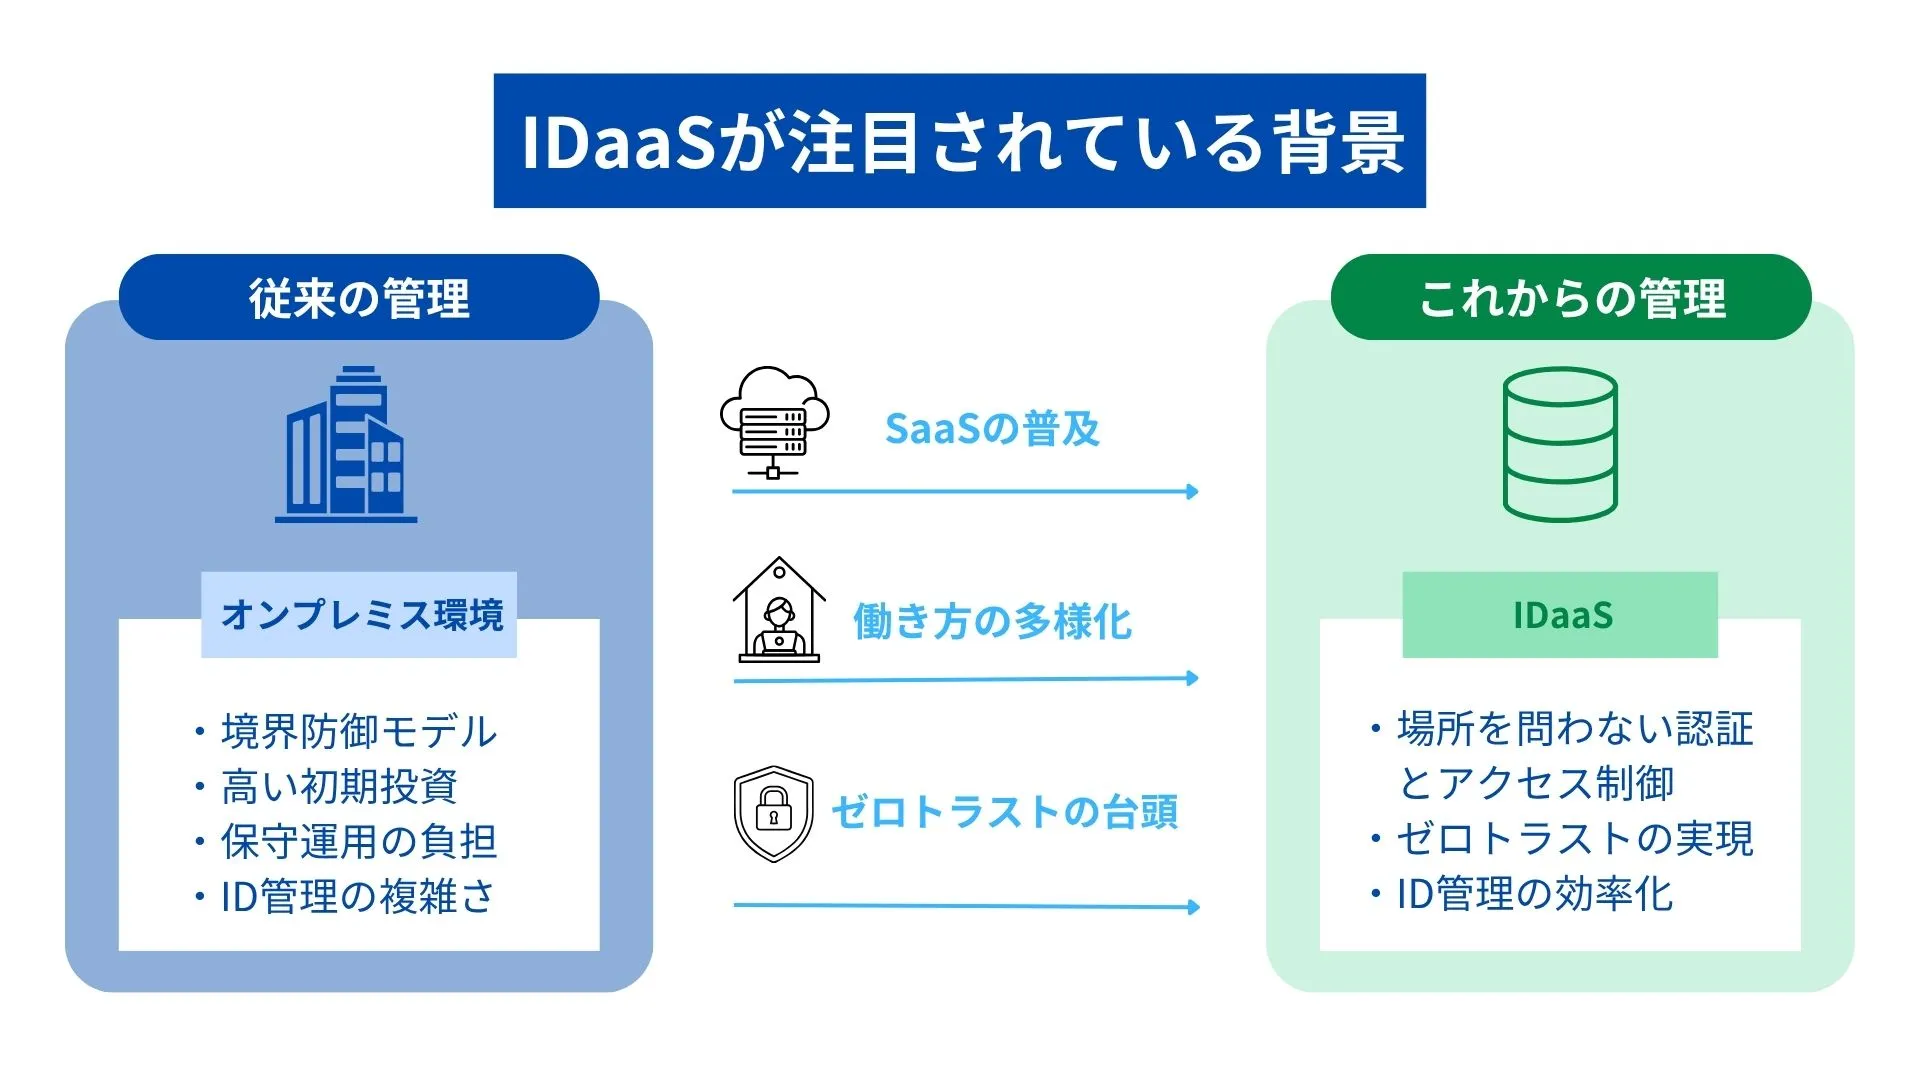
これまで企業のID管理は、オンプレミス環境で行うことが一般的であり、Active Directoryなどが利用されていました。しかし、こうした環境でのID管理には、いくつかの課題があります。
まず、初期投資が大きいという点です。ID管理システムを構築するには、人事や組織、利用しているサービスやシステム、ネットワーク構成といった社内の状況を確認し、それらに合わせたシステム開発と社内への展開を行うため、多くのコストが発生します。さらに、システムそのものの運用・保守などにかかるコストも必要です。
こうした背景に加え、クラウドサービスの普及によるSaaSの取り入れ、働き方の多様化に伴うテレワークの導入も、IDaaSがより注目されるようになった理由の一つといえます。従来は「社内ネットワークは安全」とみなす境界防御モデルが主流でしたが、社外からクラウドを利用する機会が増えたことで、この考え方は通用しなくなりました。
そこで注目されているのが、社内外を問わずに全アクセスを検証するゼロトラストの考え方です。場所を問わず一貫した認証とアクセス制御を可能にするIDaaSは、ゼロトラストを実現するための基盤として欠かせない存在となりました。
さらに、複数のSaaSを利用することで、従業員が持つIDが増え、ID管理がより難しくなっていることも、IDaaSが注目されている理由の一つといえます。
IDaaSとSSOの違いは?IDaaSが包括する範囲を解説
IDaaSの特徴のひとつが、SSO機能を実現できる点です。そのため、IDaaSとともにSSOがよく取り上げられています。この2つの用語は混同されがちですが、どのような関係なのでしょうか。
まず、SSOは一度の認証で複数のサービスにログインできるようにする「認証の仕組み」です。対して、IDaaSはSSOをはじめ、ID管理や多要素認証などの多彩な機能を提供する「クラウドサービス」を指します。
つまり、SSOはIDaaSを構成する機能の一つといえるでしょう。IDaaSを導入することで、SSOによる利便性向上だけでなく、IDのライフサイクル管理やガバナンス強化といった、より広い範囲でのID統制が可能になります。
IDaaS導入の3大メリット
ここでは、企業がIDaaSを導入するメリットを3つ紹介します。
セキュリティの向上
IDaaSを導入することで、組織全体のセキュリティレベルが底上げされます。例えば、SSOによりパスワードの設定を一元管理できるため、パスワードポリシーに合わせたパスワード設定や、パスワードの使い回しに起因する情報漏洩を防ぐことが可能です。多要素認証(MFA)を利用すれば、万が一パスワードが外部に流出した場合でも、追加認証によって不正アクセスを阻止できます。
また、アクセス制御機能を活用すれば、内部不正による情報漏洩リスクも低減します。不要なIDの棚卸しや権限管理や、IDや権限管理の監査といったガバナンスを強化する機能も備えているため、ID管理全体のセキュリティが向上するでしょう。
業務効率の向上
IDaaSの導入は、従業員とシステム管理者の双方にとって業務効率の向上をもたらします。SSOを活用することで、従業員は各サービスやシステムに個別にログインする必要がなくなり、煩雑なパスワード管理の手間から解放されます。パスワード忘れに伴う再発行依頼などの対応が減るため、管理者の負担も軽減されるでしょう。
また、入社から退職といったIDのライフサイクルに沿って、各システムにおける複数サービスのIDを適切に反映できるIDaaSも存在します。多数のシステムのID管理は煩雑になりがちですが、退職者の棚卸しなどをIDaaSで自動化することにより効率を高められます。手作業による入力漏れや設定ミスを最小限に抑えられる点も大きなメリットです。
さらに、 IDaaSを利用すると、自社でサーバー機器の更新やソフトウェアのアップデートを行う必要がなくなります。このため、IT資産管理が簡単になり、常にプロバイダーが提供する最新の技術を安心して利用できる環境が整います。
法令遵守の対応のしやすさ
IDaaSは、法令遵守の側面でも非常に有用です。アクセスログやユーザークティビティの追跡機能を活用することで、データ保護に関する規制(例:GDPR、HIPAAなど)に対応するための監査機能を備えたIDaaSもあります。
特に、詳細な監査機能を持つIDaaSを利用することで、組織としての安全管理措置を客観的に証明しやすくなります。加えて、ログを一元管理できるため、内部統制や外部監査の際、証跡データの提出や確認作業が円滑に進みます。
IDaaSの選び方|押さえておきたい7つのポイント
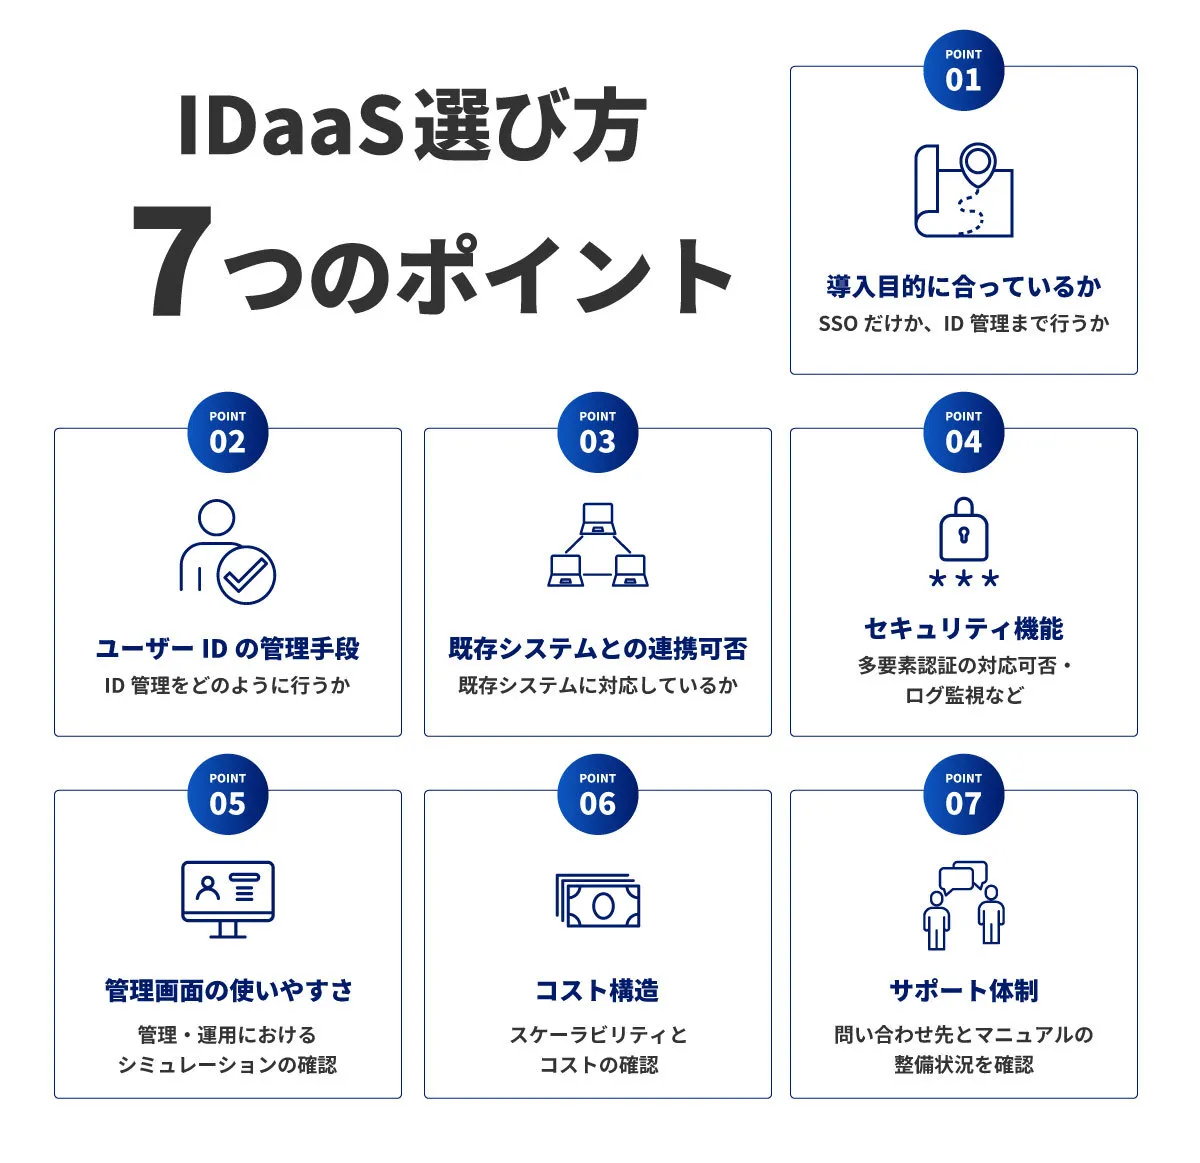
- 導入目的に合っているか
IDaaSが導入目的に合っているかを確認します。SSOだけ実現できれば良いのか、ID管理までしっかり行いたいのかなど、導入後に「機能が足りない」とならないよう注意が必要です。また、管理範囲によって必要なライセンス数やセキュリティレベルは大きく変動します。正社員や派遣社員、業務委託先など、どこまでを管理対象に含めるのかについても、具体的に定めておくことが重要です。 - ユーザIDの管理手段
ID管理をどのように行うか確認します。例えば、すでにActive DirectoryやLDAPでID管理を行っている場合、連携可能なIDaaSを選ぶ、またはIDaaSに全て移行するといった判断をします。 - 既存システムとの連携可否
IDaaSが既存システムや利用中のクラウドサービスに対応しているか調査します。場合によっては、クラウドサービスの変更といった判断も行います。あわせて、今後導入を予定しているシステムや、社内で独自開発しているアプリケーションとも連携が可能かを確認しておきましょう。 - セキュリティ機能
セキュリティ対策で必要な機能を明確にします。例えば、多要素認証(MFA)の対応可否や、ログ監視などが検討する項目として含まれます。 - 管理画面の使いやすさ
管理画面の使いやすさも、IDaaSを選ぶうえで重要な要素です。IT部門ではないユーザーも問題なく使えるような、直感的に操作できるUIが理想的です。正式に導入する前に一定期間のトライアルが可能なIDaaSであれば、実際の管理・運用をシミュレーションできます。
海外製品を検討する場合は、日本のビジネス習慣や制度との適合性、および日本語対応の有無を確認しましょう。メニュー画面が日本語化されているかはもちろん、トラブル時のサポート体制(日本語での問い合わせや国内の拠点など)が整っているかは、運用開始後の安心感に直結します。 - コスト構造
初期費用や月額費用が、予算内に収まっているかを確認します。IDaaSでは利用ユーザー数に応じて料金が決まるユーザー課金型が一般的です。ただし、組織の拡大に伴いコストが膨らむ可能性があるため、スケーラビリティを考慮した予算計画が求められます。
基本料金はもちろん、オプション料金の有無や金額も検討すべきポイントです。連携するサービス数や特定のセキュリティ機能、あるいは高度なサポート体制などが追加オプションとなっているケースがあります。 - サポート体制
IDaaSは組織の基盤となる認証基盤のため、トラブル発生時には迅速に復旧しなければなりません。電話などでの問い合わせが可能か、チャットだけなのか、またマニュアルは充実しているかといったサポート体制を重視しましょう。海外製品の場合に確認すべき点としては、日本語による技術的サポートの質や対応時間、国内窓口の有無などが挙げられます。
サービスが安定して稼働しているかを示す「SLA(サービス品質保証)」も指標の一つとなります。どの程度の稼働率が保証されているのかを把握し、信頼性の高いサービスを選ぶことが大切です。
主要IDaaS製品比較
現在、数多くのIDaaSが提供されており、導入を検討している企業の中には、どれを選んだら良いか迷うこともあるでしょう。ここでは、5つのIDaaSの特徴と、そのサービスについて紹介します。
OpenStandia KAID
OpenStandia KAID は、IDの管理や統制、SSOを実現するIDaaSです。最も大きな特徴は、IDの管理だけでなく、ガバナンスまでを適切に行うIGA( Identity Governance & Administration )という考え方に基づいて設計されたサービスである点です。
単にID管理を行うだけでなく、セキュリティ・ガバナンスを強化することを主軸にしたサービスとなっています。すでに利用しているSaaSや、オンプレミスのIDなどを連携することで、強力なIDの管理と統制を実現できます。
Okta Platform
Okta Platform は、ID管理とSSOを含むアクセス管理を実現する統合プラットフォームです。ID管理において、ユーザー登録や削除などに関してワークフローが設定できるため、誤ったIDに権限を付与してしまう、または必要なIDを削除するといったミスを防げます。また、多要素認証の選択肢が豊富であり、ICカードや指紋、声紋などにも対応している点が特徴です。
出典: Okta, Inc.
Microsoft Entra ID (旧Azure Active Directory)
Microsoft Entra ID はID管理とSSOが実現できる、Azure Active Directory(Azure AD)の後継サービスであるIDaaSです。オンプレミスのActive Directoryと統合できることや、多要素認証の実現、セキュリティレポートの提供といった機能が豊富です。WindowsやOfficeを提供している、Microsoftのサービスであるというのも特徴の一つです。
出典: Microsoft Corporation
HENNGE One
HENNGE One はアクセス管理やID管理を行えるIDaaSであり、セキュリティ対策サービスを統合している点が強みです。例えば、標的型攻撃への対策として、不審なメールを発見、隔離するといったメールセキュリティ機能や、データの紛失・漏洩を防ぐ情報漏洩防止機能などが網羅されています。さらに、標的型攻撃を想定したメールを訓練用として自動送信し、実際の報告フローを従業員に体験させるといった機能も備えています。
出典: HENNGE株式会社
OneLogin
OneLogin はID管理や豊富な多要素認証を実現できるSSOを提供している点が特徴です。あらかじめデバイスに対して証明書を発行することで、一度のログインで、連携済みの全てのSaaSやアプリケーションにアクセスできます。万が一、デバイスを紛失した場合でも、リモートで権限を無効化できる安全な機能も備えています。
出典: OneLogin, Inc.
IDaaS導入前に知っておくべき落とし穴と対応策
IDaaSをしっかりと調査せずに導入してしまうと、思いがけない問題に陥る恐れがあります。ここでは知っておくべき落とし穴と対応策について紹介します。
- 接続トラブル
既存システムとの接続トラブルは、注意すべき点の一つです。利用中のクラウドサービスや、社内システムがIDaaSと接続できない場合、該当のID管理やSSOだけが個別対応となってしまいます。こうした事態を避けるためにも、導入前の入念な事前調査が不可欠です。 - 社内浸透と教育
導入後、IDaaSを従業員に正しく利用してもらうためには、社内への周知や導入時の教育が必須です。IDaaSの導入前から準備を行い、社内で情報共有を行いましょう。
「複数のパスワードを覚える必要がなくなり、毎回のログインが楽になる」といった、従業員のメリットを提示すると、新しいシステムへの理解と協力を得やすくなります。運用開始時には、ログイン方法やアクセス手順を整理したマニュアルを共有し、必要に応じて説明会やQ&Aコーナーを設けることで、導入初期の混乱を防げます。 - 運用体制の確保
導入や運用に対して、運用体制を確保することも大切です。特に、IDaaSへのID移行や、導入後の社内問い合わせへの対応、実際のID管理に対する運用負荷などを、導入前に考える必要があります。 - 障害時の影響範囲
IDaaSに障害が発生すると、IDaaS経由で利用しているサービス・システム全てに影響が及ぶとともに、業務が停止してしまう恐れがあることを念頭に置きましょう。障害発生時に備え、DR手段や代替手段を整備しておくことも重要です。DR(ディザスターリカバリー)とは、災害発生時にシステムを速やかに復旧するための措置のことです。
運用上の備えとして、IDaaSを経由せずに直接ログインできる緊急用アカウントを確保しておくと、トラブル時でも最低限の操作が可能になります。また、製品によって提供されるサポート体制は異なるため、障害リスクを最小限に抑えるには、IDaaS選定は慎重に進めましょう。
導入事例
IDaaSの導入事例として、衛星打上げサービスなどの宇宙関連サービスを展開している、Space BD株式会社様のケースを紹介します。抱えていた課題と、導入したことによる効果は、以下の通りです。
| 課題 | 導入事例 |
|---|---|
| 専任のIT管理者が不在 |
クラウドベースのソリューションを組み合わせた「ゼロトラストセキュリティ」で、利便性とセキュリティを両立。 |
| 規模拡大に伴うアクセス管理の不透明化 |
クラウドサービスの境界とエンドポイントでログをとり、説明責任を果たせる体制を整備。一連のセキュリティ対策の実施により、ISMS取得を実現。 |
この事例では、IDaaSサービス「Okta」の導入により、アカウントの一元管理やシングルサインオンを実現しました。また、アクセス権限の適切な管理とログの記録により、万が一のセキュリティ事故発生時にも、迅速に状況を把握して説明責任を果たせる体制を構築しました。
まとめ
IDaaSは、ID管理の複雑化やセキュリティリスクへの対応に有効な手段の一つです。中でもOpenStandia KAIDは、IGAの考え方を取り入れた国産IDaaSとして、IDの統制・棚卸し・監査といったガバナンス機能を強化できる点が特徴といえるでしょう。
また、多様なSaaSや既存システムとの柔軟な連携も可能です。属人化しやすいIDの管理業務を標準化しつつ、運用負荷を軽減しながらセキュリティレベルを高めることができます。導入目的や体制に応じた適切なサービスを選ぶことが、長期的な運用の安定と成果につながります。
日本企業に適したID統制を提供できるIDaaS「OpenStandia KAID」
NRI OpenStandiaが提供する「OpenStandia KAID」(オープンスタンディア カイド)は、これまでのIDaaSに不足していたIDガバナンス機能を提供する次世代型IDaaSです。
認証認可の機能はもちろん、プロビジョニングやワークフローなどID管理の機能に加えて、IDライフサイクル管理、IDや権限の棚卸、監査、レポーティング機能など、IDガバナンスの機能を有した、エンタープライズ向けIDaaSです。OpenStandia KAIDをIDリポジトリとして、Azure ADやOktaなど他のIDaaSを連携先とすることも可能です。